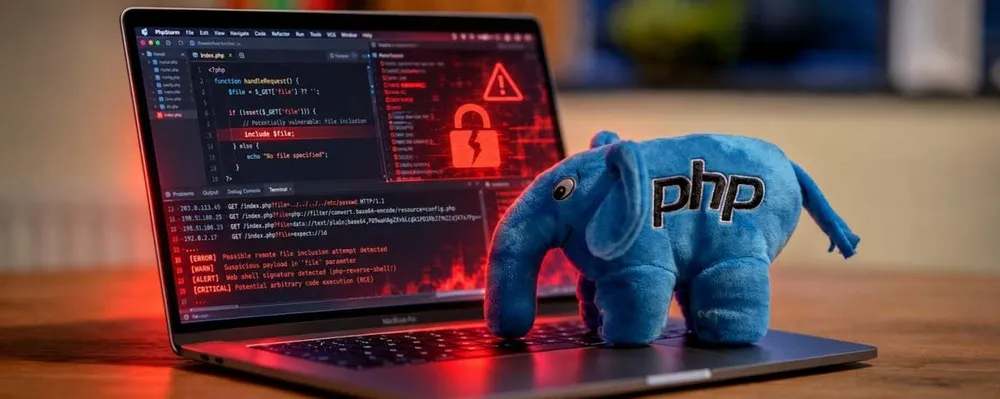
Des failles de sécurité critiques ont été découvertes dans PHP, un langage de programmation qui fait fonctionner environ 70 % des sites web dans le monde. Leur détection par des outils d'intelligence artificielle (IA) a conduit de nombreux sites à se mettre hors ligne, le temps d'appliquer des correctifs.
Créé au début des années 1990, PHP permet de produire des sites dits dynamiques : la page s'affiche après consultation d'une base de données, vérification de la connexion de l'utilisateur ou affichage d'informations personnalisées. Il équipe des plateformes de création de sites très répandues, comme WordPress, Drupal ou PrestaShop. La société de cybersécurité Wiz Research le décrit comme « l'ossature du web ».
Wiz et d'autres groupes ont identifié ces vulnérabilités en août, avec des modèles d'IA développés par les Américains OpenAI et Google. Leur existence est restée secrète pendant l'élaboration d'un correctif. De son côté, la société Calif les a repérées lors d'un audit du code PHP financé par OpenAI, qui parle de « l'une des vulnérabilités les plus marquantes de ces dernières années ».
 Colombe Blanche
A LIRE AUSSI
Selon l'Agence de sécurité nationale américaine (NSA), ces failles offrent souvent un accès direct au système de fichiers ou à la base de données du serveur. Un pirate pourrait ainsi en prendre le contrôle sans mot de passe.
Des sites coupés par précaution, sans attaque constatée
Dimitrios Salampasis, de la Swinburne University of Technology (Australie), précise qu'une mise hors ligne ne signifie pas qu'un site a été piraté. Il s'agit d'une mesure de protection pendant les mises à jour. Les chercheurs en sécurité n'ont constaté aucune attaque active utilisant les techniques disponibles.
Steve Kerrison, maître de conférences en cybersécurité à l'Université James Cook (campus de Singapour), s'attend à ce que certains administrateurs restent dans l'ignorance « pendant des jours, des semaines, voire des mois ». Il cite les blogs et les sites gérés par des particuliers. Rahat Masood, de l'Université de Nouvelle-Galles du Sud, rappelle qu'un site corrigé reste vulnérable s'il dépend d'interfaces tierces utilisant PHP.
En Côte d'Ivoire, les propriétaires de boutiques en ligne, de médias ou de sites institutionnels sous WordPress, Drupal ou PrestaShop doivent installer sans attendre les dernières versions de PHP et de leur CMS (système de gestion de contenu).