Les sites web ivoiriens figurent parmi les sites potentiellement exposés aux failles de sécurité critiques découvertes dans PHP, un langage de programmation qui fait fonctionner environ 70 % des sites dans le monde. Ces vulnérabilités ont été repérées à l'aide d'outils d'intelligence artificielle (IA). Elles ont poussé de nombreux sites à se déconnecter par précaution pendant l'installation de correctifs.
Créé au début des années 1990, PHP sert à produire des pages dynamiques : le contenu s'affiche après interrogation d'une base de données, contrôle de la connexion de l'internaute ou personnalisation de l'information. Il est au cœur de WordPress, Drupal et PrestaShop, des plateformes courantes pour les médias, les boutiques en ligne et les sites institutionnels. La société de cybersécurité Wiz Research le qualifie d'« ossature du web ».
Wiz et d'autres groupes ont identifié ces failles en août, avec des modèles d'IA d'OpenAI et de Google. La découverte est restée secrète le temps de préparer un correctif. La société Calif les a aussi détectées, lors d'un audit du code PHP financé par OpenAI, qui évoque « l'une des vulnérabilités les plus marquantes de ces dernières années ».
 Sandrine Kouadjo
A LIRE AUSSI
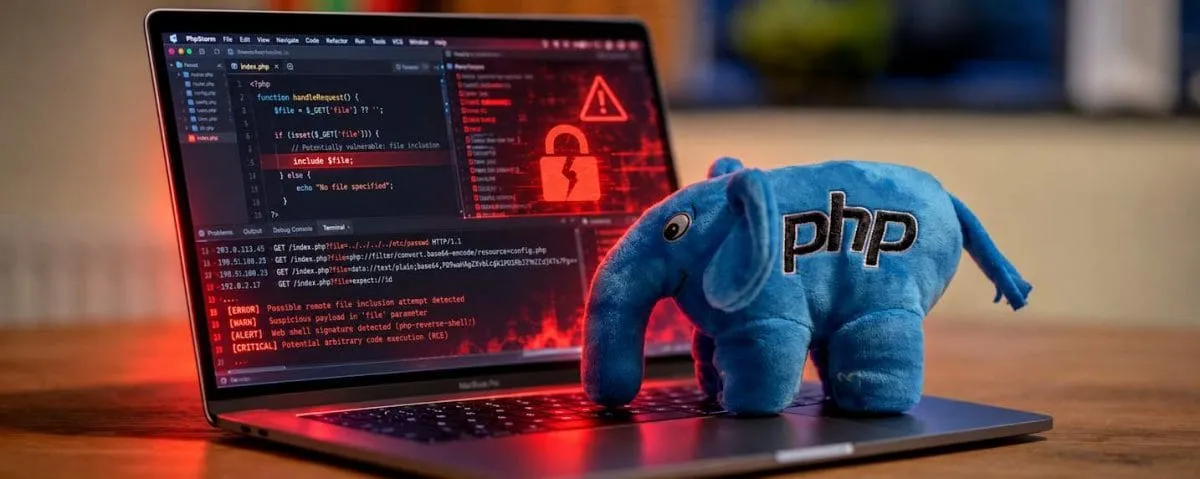
Selon l'Agence de sécurité nationale américaine (NSA), ces failles donnent souvent un accès direct au système de fichiers ou à la base de données du serveur. Un pirate pourrait ainsi prendre le contrôle d'une machine sans entrer de mot de passe.
Quel risque pour les sites en Côte d'Ivoire ?
Un site géré depuis la Côte d'Ivoire et fonctionnant sous PHP est concerné au même titre que les autres. Les boutiques en ligne, les médias, les sites d'entreprises et d'administrations qui utilisent WordPress, Drupal ou PrestaShop doivent vérifier la version de PHP installée et appliquer les mises à jour de sécurité.
Les grandes institutions devraient corriger leurs sites assez vite, estime Steve Kerrison, maître de conférences en cybersécurité à l'Université James Cook (campus de Singapour). Les blogs et les sites tenus par des particuliers risquent en revanche de rester vulnérables « pendant des jours, des semaines, voire des mois ». Ils pourraient alors servir à diffuser des virus, du spam ou des contenus malveillants.
Dimitrios Salampasis, de la Swinburne University of Technology (Australie), précise qu'une mise hors ligne n'indique pas un piratage : c'est une mesure de protection. Les chercheurs n'ont constaté aucune attaque active. Rahat Masood, de l'Université de Nouvelle-Galles du Sud (Sydney), avertit qu'un site corrigé reste exposé s'il s'appuie sur une interface tierce utilisant PHP.